Nemocnice na okraji disku, aneb stručná historie počítačových virů – část II
Příběh počítačových virů je příběhem proměny motivace, měřítka i důsledků. To, co začalo jako akademická hra s myšlenkou samoreplikace, se postupně proměnilo v digitální vandalismus, psychologický nátlak, ekonomické vydírání a nakonec geopolitický nástroj.
Československá, a později česká a slovenská, stopa v tomto příběhu je přitom nepřehlédnutelná. Od viru One_Half, který z uživatele dělal rukojmí vlastního disku, přes technickou brilanci autorů jako Benny nebo Prizzy, až po globální úspěch antivirových společností Avast, AVG a ESET, které vznikly jako přímá reakce na tyto hrozby. A pak jsou tu drobné detaily, které dnes působí téměř nostalgicky. Například antivirus Tři psi, viry, které psaly básně a malware, který si s uživatelem „hrál“.
Tyto příběhy připomínají dobu, kdy byla informatika ještě plná objevování, humoru a komunitního ducha. Dnes se digitální prostor stal bojištěm, kde se střetávají státy, zločinecké syndikáty i jednotlivci a kde už nejde o recesi, ale o peníze, moc a bezpečnost. Historie počítačových virů tak není jen technickým přehledem. Je to zrcadlo toho, jak se mění náš vztah k technologiím a jakou cenu jsme ochotni zaplatit za jejich podcenění.
Toto je druhá část stručné historie počítačových virů, kterou jsem si připravil. První část je ZDE.
E-mailové epidemie a globální dopad (1999–2005)
Přelom tisíciletí znamenal pro počítačové viry zásadní změnu. Internet se stal běžnou součástí domácností i firem a e-mail nahradil diskety jako hlavní nástroj výměny dat. To, co se dříve šířilo měsíce fyzickým přenosem médií, se nyní dokázalo rozšířit po celém světě během hodin – nebo dokonce minut. Viry už nebyly lokálním problémem jednotlivců či školních učeben. Staly se globálním fenoménem, který ochromoval banky, státní instituce i kritickou infrastrukturu.
Období let 1999–2005 znamenalo definitivní konec „nevinné“ éry virů. Malware se stal globálním problémem, ekonomickou hrozbou a nástrojem, který mohl ochromit infrastrukturu států. Od tohoto okamžiku už nešlo jen o technickou kuriozitu nebo studentský experiment. Viry se staly zbraní v digitálním světě.
ILOVEYOU
V květnu roku 2000 svět zasáhl jeden z nejslavnějších a nejničivějších e-mailových červů historie – ILOVEYOU, známý také jako LoveLetter. Jeho autor, filipínský student Onel de Guzman, nevytvářel sofistikovaný technický útok. Využil něco mnohem silnějšího: lidskou zvědavost a emoce. E-mail přišel s jednoduchým, ale neodolatelným předmětem: ILOVEYOU.
V těle zprávy stálo: “Kindly check the attached love letter coming from me.”

Příloha nesla název LOVE-LETTER-FOR-YOU.TXT.vbs. Windows tehdy ve výchozím nastavení skrývaly skutečné přípony souborů, takže uživatel viděl jen „TXT“, tedy zdánlivě neškodný textový soubor. Po kliknutí se ale spustil skript, který mazal obrázky, hudbu a další soubory. Dále rozesílal sám sebe všem kontaktům v adresáři MS Outlook a šířil se lavinovým efektem přes firemní i osobní e-maily.
Během několika dní se ILOVEYOU rozšířil na desítky milionů počítačů (často se uvádí až 10 % tehdejšího internetu) a způsobil škody v řádech miliard dolarů. Mnohé korporace musely dočasně vypnout e-mailové systémy, aby zabránily dalšímu šíření.
Zajímavým důsledkem bylo, že na Filipínách tehdy neexistoval zákon, podle kterého by bylo možné autora trestat. Až tento incident vedl k vytvoření prvních zákonů proti kyberkriminalitě v zemi.
ILOVEYOU definitivně ukázal, že nejnebezpečnější součástí bezpečnostního systému je často člověk sám.
Červi síťové infrastruktury
Po roce 2000 se objevila nová generace červů, které k šíření nepotřebovaly žádné kliknutí, žádný e-mail ani lidskou chybu. Stačilo, aby byl počítač nebo server připojen k internetu. Tyto červy zneužívaly chyby přímo v síťových službách operačních systémů a serverů.
Code Red (2001)
Červ Code Red útočil na webové servery Microsoft IIS. Po úspěšné infekci přepsal obsah webové stránky (defacement) a zobrazil zprávu:

A následně se zapojil do koordinovaného DDoS útoku na servery Bílého domu. Šlo o jeden z prvních případů, kdy malware kombinoval masové šíření s politicky motivovaným útokem.
SQL Slammer (2003): Rychlost jako zbraň
SQL Slammer (také Slammer nebo Sapphire) se zapsal do historie extrémní rychlostí šíření. Využíval chybu v Microsoft SQL Serveru a celý jeho kód se vešel do jediného UDP paketu o velikosti 376 bajtů. Výsledek byl devastující. Během deseti minut infikoval většinu zranitelných serverů na internetu, způsobil výpadky bankomatů, narušil letecké rezervační systémy, a dokonce vyřadil tísňové linky 911 v některých oblastech USA.
SQL Slammer ukázal, že kritická část infrastruktury může selhat globálně během minut, nikoliv dní.
Restart jako symptom – Blaster a Sasser (2003–2004)
Červi Blaster a Sasser se stali nechvalně známými především mezi běžnými uživateli Windows. Zneužívali chyby v systémových službách (RPC DCOM, LSASS) a jejich projev byl mimořádně frustrující. Po infekci se na obrazovce objevilo okno s odpočtem: Systém bude restartován za 60 sekund
Po minutě se počítač skutečně restartoval. A celý cyklus se opakoval. Miliony uživatelů po celém světě se zoufale snažily stáhnout bezpečnostní záplatu, nainstalovat ji dříve, než doběhne další odpočet a často bez funkčního připojení k internetu.
Blaster a Sasser přiměly i běžné domácí uživatele pochopit význam pravidelných aktualizací, firewallu a základní síťové bezpečnosti.
Éra ransomwaru a profesionalizace kyberzločinu
Pohled na historii počítačových virů ukazuje jasný a nepřehlédnutelný trend: změnu motivace jejich tvůrců. V úplných počátcích šlo především o intelektuální zvídavost a experiment. Programy jako Creeper nebo pozdější práce skupiny 29A byly technickými demonstracemi možností – hledáním hranic toho, co systémy dovolí. V 80. letech se objevila první experimenty (Brain) a také první náznaky ideologického či politického sdělení (Stoned). 90. léta pak patřila éře „digitálního graffiti“ – viry byly viditelné, slyšitelné, často hravé, někdy destruktivní, ale stále spíše osobní než systematické.
Zlom nastal po roce 2003. Do hry vstoupily peníze. Od této chvíle se malware začal měnit v nástroj organizovaného zločinu, systematického vydírání a později i státní moci.
Malware jako geopolitická zbraň – Stuxnet (2010)
Skutečný přelom v chápání malwaru přišel kolem roku 2010 s odhalením červa Stuxnet. Nešlo o virus určený běžným uživatelům. Stuxnet byl precizně cílený útok, navržený s jediným účelem: sabotovat íránský jaderný program. Zaměřoval se na průmyslové řídicí systémy Siemens, konkrétní konfigurace PLC jednotek a přesně definované provozní podmínky. Jeho chování bylo znepokojivě sofistikované. Fyzicky ničil centrifugy, zároveň obsluze zobrazoval „normální“ hodnoty a maskoval tak skutečný stav zařízení.
Stuxnet je považován za první veřejně známý státem sponzorovaný kybernetický útok, který způsobil reálné fyzické škody. Od této chvíle už malware nebyl jen kriminálním nástrojem nebo hackerským experimentem. Stal se součástí moderního válečného arzenálu.
Ransomware pro masy – WannaCry (2017)
O sedm let později svět zasáhla jiná forma digitální pohromy – ransomware WannaCry. V roce 2017 zneužil zranitelnost Windows (EternalBlue) a během několika hodin infikoval stovky tisíc počítačů ve více než 150 zemích světa.
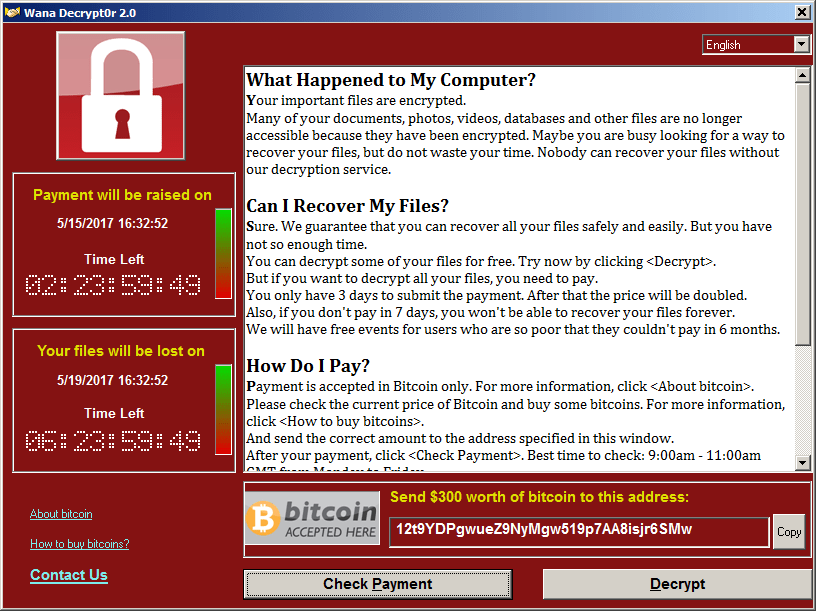
Postiženy byly nemocnice, dopravní podniky, univerzity i státní instituce. WannaCry byl zlomový hned v několika ohledech. Ukázal, že zanedbané aktualizace mají globální dopad. Potvrdil, že ransomware je průmyslové odvětví, nikoli okrajový jev a bolestivě připomněl, že běžný uživatel i správce je často nejslabším článkem. Ransomware se definitivně etabloval jako dominantní forma malwaru 21. století.
Československá stopa aneb od garáží k antivirovým velmocem
Středoevropský region, často přehlížený v anglocentrických narativech dějin výpočetní techniky, sehrál v globálním kontextu počítačové bezpečnosti nečekaně významnou roli. Od prvních detekcí viru Vienna v Bratislavě a Praze, přes vznik globálních hráčů jako ESET, Avast a AVG, až po technicky brilantní – byť eticky kontroverzní – práci tvůrců virů ze skupiny 29A, je československá stopa v kyberprostoru nesmazatelná.
Zatímco ve světě zuřila válka mezi viry typu Brain či Michelangelo a prvními antivirovými nástroji, v Československu (a později v České republice a na Slovensku) se formoval unikátní ekosystém, který neměl ve světě obdoby. Kombinace vysoké úrovně technického vzdělání, omezených možností komerčního uplatnění programátorů v období socialismu a silné tradice reverzního inženýrství vytvořila podhoubí, ze kterého vyrostly hned tři globálně úspěšné antivirové značky. Tento fenomén nelze vysvětlit náhodou. Šlo o souhru historických, technických i kulturních faktorů.
ESET
V roce 1987 narazili v Bratislavě dva mladí programátoři, Peter Paško a Miroslav Trnka, na virus Vienna. Místo rutinního formátování disku je zaujal samotný kód. Virus analyzovali a vytvořili nástroj pro jeho detekci a odstranění, který pojmenovali NOD – zkratka pro Nemocnica na Okraji Disku. Název byl narážkou na tehdy mimořádně populární seriál Nemocnice na kraji města.

Vzhledem k politickým a ekonomickým omezením před rokem 1989 nemohli software oficiálně komerčně prodávat. Program se proto šířil neoficiálními cestami a přes rakouské partnery pod názvem StopVir. Společnost ESET byla formálně založena až v roce 1992. Její vlajkový produkt NOD32, psaný z velké části v assembleru pro maximální výkon, si rychle získal pověst extrémně rychlého a přesného antiviru a dodnes drží rekordní počet ocenění v testech Virus Bulletin.
Avast
Paralelně s vývojem v Bratislavě se podobný příběh odehrával i v Praze. V roce 1988 se ve Výzkumném ústavu matematických strojů (VÚMS) setkali Pavel Baudiš a Eduard Kučera. I oni reagovali na virus Vienna a v rámci družstva Alwil Software, jedné z mála legálních forem podnikání v pozdním socialismu, začali vyvíjet a distribuovat vlastní antivirový software.

Zlom přišel až o více než deset let později. V době, kdy firma čelila silné konkurenci amerických gigantů, zvolila strategii, která se tehdy zdála téměř sebevražedná: nabídnout antivirus zdarma pro domácí uživatele. Tento dnes běžný freemium model byl v té době revoluční. Masivní uživatelská základna se stala obrovskou senzorovou sítí, která Avastu poskytovala data o nových hrozbách rychleji než konkurence. Dnes technologie Avastu (nyní pod hlavičkou Gen Digital) chrání stovky milionů zařízení po celém světě.
AVG
Třetím pilířem českého antivirového fenoménu bylo Brno. V roce 1991 zde Jan Gritzbach a Tomáš Hofer založili společnost Grisoft, později přejmenovanou na AVG. Stejně jako Avast vsadilo i AVG na bezplatnou verzi antiviru, což vedlo k masivní expanzi zejména na americkém trhu. V roce 2016 AVG koupil Avast, čímž vznikl jeden z největších kyberbezpečnostních subjektů na světě.

Zajímavou a dnes již zapomenutou kapitolou je Virus Simulator ve starších DOS verzích AVG. Tento edukační nástroj dokázal v bezpečném prostředí simulovat vizuální a zvukové projevy známých virů. Například padající písmena Cascade, melodii Yankee Doodle, sanitku viru Ambulance nebo hlášky virů zaměřené na „oblíbeného“ učitele Ing. Žáka z SPŠ. Šlo o výjimečný příklad toho, jak lze bezpečnost učit, nikoli jen vynucovat.
Fenomén „Tři psi“
Specifickým, dnes již kultovním a nostalgickým produktem počátku 90. let byl český antivirový systém Tři psi. Program byl určen pro MS-DOS a později i Windows (3.1, 95) a vznikl jako ryze domácí řešení reagující na tehdejší realitu virových nákaz. Autorem byl Ing. Čestmír Najzar a Ing. Zbyněk Gilar, působící ve Sdružení ochrany software (SOS).
Tři psi nebyli jedním monolitickým programem, ale systémem vzájemně spolupracujících komponent.Většina kódu byla psána vTurbo Pascalu a Borland Pascalu. Výkonově a bezpečnostně kritické části (práce s přerušením, diskem a pamětí) byly implementovány v assembleru. Vizuální stránka systému byla inspirována prostředím Turbo Vision, ale nešlo o pouhé převzetí. Autoři si vytvořili vlastní knihovny, včetně definic fontů, díky nimž program v čistě textovém režimu působil „polograficky“.
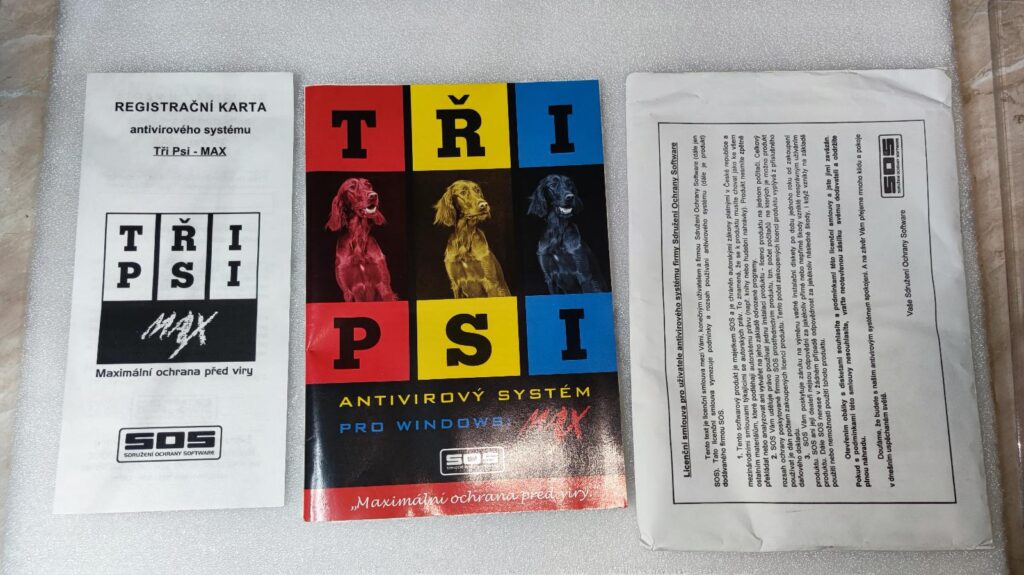
Tento framework byl natolik univerzální, že jej autoři později poskytli firmě KOPR pro své účetní systémy JUK a PUK.
Základní „psí trojici“ tvořily:
- Asta – hlavní skener a likvidátor známých virů.
- Alík – rezidentní hlídač, který kontroloval změny v systému a na disku.
- Azor – analytický modul, který pomáhal dohledávat zdroj nákazy a spolupracoval s Alíkem i Astou.
Vedle těchto tří existovala ještě čtvrtá komponenta – Rex. Jednalo se o rezidentní modul, který se zaváděl při startu počítače. Jeho aktivace byla doprovázena akustickým signálem (pípnutím), takže uživatel měl okamžitou zpětnou vazbu, že ochrana běží. Rex zajišťoval průběžnou kontrolu systému a fungoval jako první linie obrany ještě před spuštěním běžných aplikací.
Mýtus „čtyř psů“
Právě existence Rexe stojí za rozšířenou historkou, že program Tři psi měl ve skutečnosti psy čtyři. V dokumentaci, grafice i uživatelském povědomí se objevovala jména Asta, Alík, Azor a Rex, což vedlo k oblíbenému přirovnání k paradoxu Třech mušketýrů. Na rozdíl od dřívějších domněnek však nejde o pouhou „urban legend“, ale o nepřesnost vzniklou z rozdílného chápání architektury:
- Tři psi = tři hlavní moduly (Asta, Alík, Azor)
- Rex = rezidentní dohledový komponent mimo základní trojici
Tři psi představují učebnicový příklad českého „low-level“ inženýrství. Nešlo o korporátní produkt, ale o řemeslně precizní nástroj, který si našel cestu k tisícům uživatelů a zanechal stopu v české IT kultuře.
Česká virová scéna: 29A, Benny a Prizzy
Česká republika nebyla pouze líhní antivirových firem, ale také místem, odkud pocházeli technicky špičkoví tvůrci virů. Na rozdíl od dnešních kyberzločinců byli tvůrci virů 90. let motivováni především technickou zvědavostí, prestiží v komunitě a touhou překonávat limity operačních systémů.
- 29A Group – elitní mezinárodní skupina (název odvozený od hexadecimální hodnoty 0x29A = 666), sdružující absolutní špičku virových autorů. Významným českým členem byl Benny (Marek Střihavka), autor viru Linux.Winux (první skutečně multiplatformní virus pro Windows a Linux) či Stream (zneužívající NTFS Alternate Data Streams).
- Ratter – další český člen 29A, spoluautor experimentů pro Windows CE (WinCE4.Dust). Vyšetřování policií znamenalo konec jejich veřejné činnosti.
- Prizzy – autor viru Win32/Crypto, první, kdo využil Microsoft Crypto API k šifrování DLL knihoven. Vytvořil polymorfní engine PPE (Prizzy Polymorphic Engine) a patřil k nejrespektovanějším autorům na scéně.
Tato komunita vydávala technické ziny, sdílela zdrojové kódy a detailní analýzy. Paradoxně tak přímo přispěla k rychlému vývoji antivirové heuristiky – firmy byly nuceny reagovat a inovovat, aby držely krok. Abychom pochopili, z čeho tyto firmy vyrostly, je nutné podívat se na každodenní realitu uživatelů a správců počítačů na začátku 90. let. Nešlo o jeden antivirus, ale o celou „digitální lékárničku“ – sbírku nástrojů, které se vytahovaly podle konkrétní nákazy.
Jak se s viry tehdy bojovalo v praxi
Přelom 80. a 90. let byl v oblasti počítačové bezpečnosti unikátním obdobím „kutilství“. Neexistoval internet v dnešní podobě a aktualizace se neklikaly, ale sháněly. Uživatelé PC (XT/AT) se spoléhali na pestrou směsici jednoúčelových utilit, které často psali nadšenci v reakci na konkrétní nákazu. Následující text mapuje tento ekosystém nástrojů, jež v letech v letech 1989–1995 tvořily první linii obrany československých počítačů.
Následující kapitola slouží jako dokumentační přehled nástrojů používaných v Československu na přelomu 80. a 90. let. Čtenáři nezajímající se o technické detaily ji mohou bez obav přeskočit.
Lovci konkrétních virů
Nejpočetnější skupinou byly programy napsané k likvidaci jednoho specifického viru. Váš disk v té době pravděpodobně obsahoval adresář plný těchto souborů, připravených k nasazení podle toho, jaký příznak se na počítači objevil.
Válka s virem Vienna (V648)
Virus Vienna byl v ČSFR extrémně rozšířený, což dalo vzniknout největšímu počtu specializovaných utilit:
- ANTI648.EXE a VIR648.EXE (Virsoft): První pouze zjišťoval přítomnost viru v COM souborech, druhý prováděl okamžitou opravu bez dotazů.
- ANTIVIR.EXE a TESTVIR.EXE (O. Sukup, VÚPP): Detekce a oprava, přičemž Testvir spoléhal na typický příznak sekund 62 v čase souboru.
- ANTIVIR1.EXE a VIROOCT.EXE (Z. Hladík, TESLA IMA): Detekce podle času 62s. Virooct nabízel i opravu, ale nerozlišoval imunizované soubory od nakažených.
- VIROLOG.EXE (Petr Horský): Kromě opravy uměl soubory i imunizovat.
- ODVIRUS.EXE (M.M. Systems): Jednoduchý „čistič“ konkrétního COM souboru.
- CLINIC.COM (VÚAP Praha): Hledal specifickou instrukční sekvenci viru v jednom zadaném programu.
- COMVIR.EXE (Paul Tlepa): Pouze označoval podezřelé soubory.
- Kombinované detektory: Nástroje jako SERUM.EXE (Fitz & Veit), SV.EXE (Ralf Messerer) nebo UTIL-VIR.EXE (Joachim Schneider) cílily zároveň na Viennu i Blackjack.
- CHKVIRS.EXE byl protiinfiltrační systém od JZD AK Slušovice cílil na virus PCboot (v textu identifikovaný jako virus 648, tedy známá Vienna), ale zároveň hledal i blíže nespecifikovaný „EXE virus“. Dále upozorňoval na specifické soubory, u kterých bylo typické, že obsahují trojské koně. Systém dokázal napadené soubory léčit i očkovat. Ochranu doplňoval diagnostický nástroj XCRC.EXE, který pomocí výpočtu cyklického redundantního kódu (CRC) kontroloval integritu dat a odhaloval změny způsobené jakoukoliv infiltrací. V dobové literatuře jsem narazil na zmínku o VIR_EXE.EXE od MAL Software/JZD AK Slušovice. Uměl odstranit dva nespecifikované VIRY. Předpokládám, že se jednalo o stejný nástroj nebo o rannou verzi z let 1988 – 1989.
Lovci Blackjacku (V1701), Yankee Doodle a dalších
Další běžné viry měly své vlastní „protijedy“, často z dílny brněnského týmu VKUS nebo Zdeňka Balabána:
- Proti Blackjacku: Základem byly FIND1701.EXE (pouze hledá) a REPA1701.EXE (opravuje) od VKUS Brno. Existoval také ANTI1701.EXE (autor neznámý) nebo rakouský ANTI2.EXE (A. Cester), který virus mazal okamžitě.
- Proti Yankee Doodle: Zde pomáhal FIND2889.EXE (VKUS) nebo AVIR3K.EXE (Zdeněk Balabán), který virus uměl i opravit.
- Proti Friday 13th: Sloužil detektor FIND1813.EXE (VKUS).
- Proti V2000: Specializovaný AVIR2000.EXE (Zdeněk Balabán).
Univerzální lékaři a skenery
S rostoucím počtem virů začaly vznikat nástroje, které zvládaly více hrozeb najednou.
- ANTI.EXE (Petr Šrámek, *ARIEL*): Jeden z nejpokročilejších českých nástrojů (verze 5.2). Uměl detekovat a léčit 7 hlavních virů (včetně Ping Pongu či Eddie) a kontroloval i RAM.
- VIREPAIR.EXE (Jaroslav Jahoda): Okamžitě a bez dotazů odstraňoval 10 různých virů (vč. Dark Avenger).
- VIRLAB.EXE (Alcor): Pokročilý detektor, který definice virů načítal z externího souboru VIRLAB.SEQ, což umožňovalo snadné doplňování nových hrozeb.
- DIAGVIR.EXE (Jerzy Sobczyk, Varšavská univerzita): Polský detektor pro COM i EXE soubory.
- VR.EXE (SIP) a VIRSCAN.EXE (J.P. van der Landen): Detektory menšího počtu virů (7, resp. 48).
Globální standard McAfee Associates
Pro ty, kdo se dostali k zahraničnímu softwaru, byla sada od McAfee „zlatým standardem“:
- SCAN.EXE: Hlavní detekční nástroj. Verze 4.5 už znala 119 virů.
- CLEAN.EXE: Nástroj pro léčení (dezinfekci) souborů nalezených programem SCAN.
Strážci integrity a boot sektoru
V době, kdy antiviry neuměly vše, byla klíčová prevence a kontrola změn. Pokud se změnil kontrolní součet souboru, byl to problém.
- Alcor: Sada obsahovala BOOTSEC.EXE a KBOOT.EXE pro zálohu a obnovu boot sektoru a partition tabulky. Pro soubory byl určen CRCLAB.EXE, který bleskově počítal 16bitové CRC a hlásil jakoukoli změnu.
- VKUS: Program BOOTST.EXE hlídal boot sektor porovnáváním s kopií, VIRTST.EXE dělal to samé pro soubory na disku.
- ALWIL (Avast): Součástí balíku byly AGUARD.COM (databáze integrity souborů) a SGUARD.COM (rychlá kontrola součtů).
- McAfee: Nabízel VALIDATE.COM pro výpočet dvou typů CRC a VCOPY.EXE, který nahrazoval příkaz COPY a kontroloval soubory během kopírování.
Rezidentní štíty a komplexní systémy
Vrcholem evoluce byly programy, které běžely na pozadí a hlídaly počítač v reálném čase, a první integrované balíky.
Československá „Velká čtverka“
- AVAST! (ALWIL): Ucelený systém obsahující výše zmíněné hlídače integrity a rezidentní štít FGUARD.COM. Ten v reálném čase blokoval podezřelé formátování disket nebo zápisy do systémových oblastí.
- AVG (Grisoft): Brněnská firma Grisoft uvedla v roce 1992 svůj systém AVG, který nabídl moderní rozhraní a spojil detekci s prevencí, čímž začal vytlačovat drobné utility.
- NOD (BEZ Bratislava): Již v roce 1991 pokročilý systém, který uměl léčit 96 virů a nabízel funkci „uzamčení“ pevného disku proti zápisu.
- Tři psi (SOS): Unikátní koncept tří programů: ASTA (ničitel virů), ALÍK (rezidentní hlídač) a AZOR (detektiv pátrající po zdroji nákazy).
Další systémy
- LAPIDUCH (Human Soft Košice): Minimalistický rezidentní program (2 kB), který kombinoval ochranu s léčením.
- PC-cilin (Trend / DM Servis): Importovaný systém s hardwarovou i softwarovou ochranou a „virovými pastmi“.
- McAfee Shield: Zahraniční rezidentní ochranu zajišťovaly programy VSHIELD.EXE a SCANRES.EXE.
S příchodem let 1992 a 1993 se „divoký západ“ jednoúčelových utilit začal konsolidovat. V roce 1993 přišel Microsoft s MS-DOS 6.0, jehož součástí byl MS Antivirus (MSAV) a Microsoft Anti-Virus for Windows (MWAV), licencovaný od Central Point Software. Přinesl antivirovou ochranu masám zdarma, včetně rezidentního štítu VSAFE.
Přehledová tabulka klíčových virů a jejich dopadů
| Období | Virus / Událost | Platforma | Původ | Typ | Motivace / Efekt | Vektor šíření |
| 1949 / 1966 | Teorie samoreplikujících automatů | — (teorie) | USA | Teorie | Matematický model samoreplikace (von Neumann); ne software v dnešním smyslu | — |
| 1971 | Creeper | TENEX (PDP-10) / ARPANET | USA | Síťový červ | První experimentální červ; zpráva „Catch me if you can“; důkaz konceptu | ARPANET |
| 1982 | Elk Cloner | Apple II (Apple DOS) | USA | Boot virus | První virus „in the wild“; báseň, žert | Diskety (Apple II) |
| 1986 | Brain | IBM PC (MS-DOS/PC-DOS) | Pákistán | Boot virus | První široce rozšířený PC virus; experiment / demonstrace slabin MS-DOS (původ v kódu Ashar) | Diskety (IBM PC) |
| 1987 | Vienna | IBM PC (MS-DOS) | Rakousko | Souborový virus | Jeden z prvních .COM infektorů; impuls pro vznik NOD/NOD32 | Soubory (.COM) |
| 1987 | Stoned | IBM PC (MS-DOS) | Nový Zéland | Boot virus | Hacktivismus; „Your PC is now Stoned“, „Legalise Marijuana“ | Diskety |
| 1987 | MacMag (Peace virus) | Macintosh (Classic Mac OS) | USA | Souborový virus | První známý Mac virus; neškodný, mírové poselství | Diskety (Macintosh) |
| 1987–1988 | nVIR | Macintosh (Classic Mac OS) | USA | Souborový virus | První masověji se šířící Mac virus; infekce systémových souborů a aplikací | Diskety (Macintosh) |
| 1987 | Cascade | IBM PC (MS-DOS) | Německo | Souborový virus | Padající znaky („Herbstlaub“); šifrování kódu | Soubory (.COM) |
| 1988 | Morrisův červ (Morris Worm) | UNIX / Internet | USA | Síťový červ | První velký internetový incident; zahlcení systémů samoreplikací (tisíce strojů); vedl k CERT a k odsouzení podle CFAA | Internet (síťové služby) |
| 1989 | Yankee Doodle | IBM PC (MS-DOS) | Nejasný (Evropa) | Souborový virus | Hudební payload (melodie Yankee Doodle v 17:00) | Soubory (.COM/.EXE) |
| 1990 | Joshi | IBM PC (MS-DOS) | Indie | Boot virus | Stealth techniky; blokace PC; výzva „Happy Birthday Joshi“ | Diskety |
| 1990 | Form | IBM PC (MS-DOS) | Švýcarsko | Boot virus | Zvukový efekt 18. den v měsíci; velmi rozšířený v Evropě | Diskety |
| 1990 | Ambulance | IBM PC (MS-DOS) | Německo | Souborový virus | ASCII sanitka se sirénou; vizuální žert | Soubory |
| 1991 | Casino | IBM PC (MS-DOS) | Malta / Jihoafrická republika | Souborový virus | Hazard s daty; automat; prohra = ztráta FAT | Soubory |
| 1991 | Tequila | IBM PC (MS-DOS) | Švýcarsko | Multipartitní | Polymorfní/metamorfní techniky; fraktálový efekt | Diskety, soubory |
| 1991 | Michelangelo | IBM PC (MS-DOS) | Nejasný | Boot virus | Časovaná destrukce dat (6. března); mediální hysterie | Diskety |
| 1992 | Walker | IBM PC (MS-DOS) | Turecko | Souborový virus | Animace muže kráčejícího přes obrazovku | Soubory |
| 1994 | One_Half | IBM PC (MS-DOS) | Slovensko | Polymorfní | Šifrování disku od konce; „Košický mor“; uživatel jako rukojmí | Diskety, soubory |
| 1994 | Pieck | IBM PC (MS-DOS) | Polsko | Multipartitní | Interaktivní virus; „Podaj haslo?“; sebedestrukční mechanismus | Diskety |
| 1994 | Concept | Microsoft Word (Windows) | Nejasný | Makrovirus | První makrovirus; dokument ≠ bezpečný | Dokumenty Word |
| 1998 | Win32/Crypto | Windows | ČR (Prizzy) | Souborový virus | Polymorfní; šifrování DLL přes MS Crypto API | Soubory |
| 1999 | Melissa | Windows + Outlook | USA | Makrovirus / červ | Masové zahlcení e-mailů; automatické rozesílání přes Outlook | |
| 2000 | ILOVEYOU | Windows + Outlook | Filipíny | Skriptový červ | Sociální inženýrství; masové škody | E-mail (VBS) |
| 2001 | Linux.Winux | Windows + Linux | ČR (Benny) | Souborový virus | Multiplatformní infekce (Windows/Linux) | Soubory |
| 2002 | Sharpei | Windows (.NET / C#) | Belgie | Souborový virus | První virus v C#; ukázka posunu do managed kódu | Soubory |
| 2003 | SQL Slammer | Windows Server (SQL Server) | USA | Síťový červ | Extrémně rychlé šíření; dopady na infrastrukturu | Síť (UDP) |
| 2003 | Blaster | Windows | Nejasný | Síťový červ | Zneužití chyby ve Windows; restartování počítačů | Síť (Windows služby) |
Zdroje a odkazy
Všechny pojmy v článku vznikaly postupně spolu s vývojem virů i antivirů. Mnohé z nich dnes fungují v moderním malwaru v mnohem sofistikovanější podobě, ale jejich základní principy se nezměnily.
Payload
Je „náklad“ viru – tedy to, co virus skutečně dělá. Payload je konkrétní akce, kterou virus provede, např. může zobrazit zprávu, smazat data, zašifrovat disk nebo jen vytvořit vizuální efekt.
Defacement
Znehodnocení nebo přepsání obsahu webové stránky. Typicky jde o nahrazení původního obsahu webu vlastním textem nebo zprávou útočníka.
Multipartitní virus
Virus, který infikuje více částí systému současně. Napadá například spustitelné soubory i boot sektor disku zároveň. Zloděj, který si nejen ukradne klíče, ale zároveň vypne alarm – nestačí opravit jen jednu věc.
Polymorfní virus
Virus, který při každém šíření změní svůj vzhled, ale chování zůstává stejné. Používá různé šifrování a úpravy kódu, aby nebyl rozpoznatelný podle signatury. Jako kdyby si pokaždé udělal plastiku – pořád je to stejný člověk, ale podle obličeje ho nepoznáš.
Metamorfní virus
Virus, který si pokaždé přepíše celý svůj kód. Nejen že vypadá jinak, ale i jeho vnitřní struktura se mění. Nejen změna obličeje, ale i kostry, oblečení a stylu chůze – pokaždé působí jako někdo úplně jiný.
Stealth technika
Aktivní skrývání přítomnosti viru v systému. Virus při kontrole podstrčí „čistá“ data, aby vypadal neškodně.Je to něco jako zloděj, který při kontrole bytu rychle uklidí stopy a udělá falešný „pořádek“.
Signatura
Jedinečný otisk viru používaný antivirem k rozpoznání. Jde o krátký úsek kódu typický pro daný virus. Otisk prstu funguje skvěle, dokud si pachatel nezačne měnit rukavice.
Heuristika
Detekce viru podle chování, ne podle konkrétního vzoru. Antivirus sleduje, co program dělá, a vyhodnocuje podezřelé chování. Je něco jako policista, který nezná pachatele, ale ví, že „tohle chování prostě není normální“.
Rezidentní virus
Virus, který po spuštění zůstává v paměti. Kontroluje systém průběžně a infikuje další soubory při práci. Je něco jako nezvaný host, který se nastěhuje do bytu a sleduje každý tvůj krok.
Boot sektor
Část disku, která se čte jako první při startu počítače. Kdo ovládne boot sektor, ovládá celý start systému. Něco jako zapalování u auta – když ho někdo ovládne, rozhoduje, jestli vůbec nastartuješ.
Makrovirus
Virus ukrytý v dokumentu, ne ve spustitelném programu. Spouští se otevřením dokumentu s makry (např. ve Wordu nebo Excelu).
Ransomware
Vyděračský malware, který data zamkne a žádá výkupné. Bez zaplacení se uživatel ke svým datům nedostane.
DDoS útok
Zahlcení služby obrovským množstvím požadavků. Cílem je službu zpomalit nebo úplně vyřadit. Je to jakoby se tisíce lidí snažilo najednou projít jedněmi dveřmi. Nakonec se nedostane dovnitř nikdo.
Vizuální ukázky
Malware Museum: https://archive.org/details/malwaremuseum
DOS viry – YouTube: https://www.youtube.com/results?search_query=dos+computer+virus
AVG 5.0 Virus Demo Payloads: https://www.youtube.com/watch?v=1Exacz6aEBQ
Další ukázky virů: https://www.espaciobyte.org/virus-attack