Nemocnice na okraji disku, aneb stručná historie počítačových virů – část 1
Historie počítačových virů a malwaru není jen seznamem technických incidentů seřazených podle letopočtů. Je to příběh o tom, jak se vyvíjely počítače, jak lidé přemýšleli o technologiích, a jak snadno se dobrý nápad může změnit v problém globálního měřítka.
Abychom pochopili dnešní kybernetické hrozby, od ransomwaru až po státem podporované útoky, musíme se vrátit do doby, kdy pojem „počítačový virus“ ještě neexistoval. Do doby, kdy byla digitální nákaza pouze teoretickou myšlenkou a kdy počítače zabíraly celé místnosti.
Skutečná revoluce nastala až s nástupem osobních počítačů. Jakmile se výpočetní výkon dostal z laboratoří a univerzit do domácností a kanceláří, vznikl nový prostor pro chyby, experimenty – a první digitální epidemie.
Technologická evoluce: Polymorfismus, Stealth a Makroviry
S vývojem operačních systémů a nástupem prostředí Windows 95 se musely vyvíjet i počítačové viry. Zatímco v 80. letech často stačilo virus „vidět“ nebo „slyšet“, v první polovině 90. let se z malwaru stal mnohem rafinovanější protivník. Tvůrci virů začali systematicky reagovat na antivirové nástroje a hledat způsoby, jak se vyhnout detekci.
Výsledkem byla technologická evoluce, tedy vznik polymorfních a metamorfních virů, sofistikované stealth techniky, a nakonec i zcela nový typ hrozby, makroviry. Ty změnily samotný pojem „bezpečný soubor“.
Polymorfismus a Metamorfismus
První antivirové programy fungovaly poměrně jednoduše – hledaly v souborech známé signatury, tedy konkrétní řetězce bajtů typické pro určitý virus. Jakmile byl nalezen shodný „otisk“, antivirus zasáhl. Tvůrci virů na to zareagovali polymorfismem.
Polymorfní viry jsou viry, které při každém šíření změní svůj vzhled, ale ne chování. Jako kdyby si pokaždé udělal jinou „plastiku obličeje“. Pořád je to stejný člověk, ale na fotce ho podle obličeje nepoznáš, takže selže rozpoznávání podle signatury (např. Tequila z roku 1991 nebo One_Half z roku 1994). Při každém šíření zašifrovaly své vlastní tělo, pokaždé použily jiný klíč a změnily i dešifrovací rutinu. Virus tedy fungoval stále stejně, ale jeho binární podoba byla pokaždé jiná. Antivirus tak nemohl hledat jeden pevný vzor.
Ještě pokročilejší byly metamorfní viry. Ty pokaždé přepíše celý svůj kód, jako kdyby pokaždé nejen změnil obličej, ale i kostru, oblečení a styl chůze. Zvenčí vypadá pokaždé jako úplně jiný program (např. Zmist od ruského autora Z0mbie, člena 29A). Takže už neměnily jen šifrování, ale přepisovaly samy sebe:
- měnily instrukce za jejich ekvivalenty (např. add eax,1 → inc eax),
- vkládaly zbytečné instrukce („vatu“),
- měnily pořadí částí kódu.
Výsledkem byl virus, který při každé infekci vypadal jako zcela nový program, přestože dělal totéž. Detekce pomocí jednoduchých signatur se tím stala prakticky nemožnou a antiviry musely přejít na heuristiku a emulaci chování.
Stealth techniky
Zatímco polymorfismus měnil vzhled viru, stealth techniky šly jinou cestou. Virus se snažil aktivně skrývat svou přítomnost, jako zloděj, který při kontrole bytu rychle uklidí stopy a nastrčí falešně „čistý“ obraz. Typickým příkladem je indický virus Joshi (1990). Ten zachytával systémová přerušení (např. práci s diskem nebo pamětí).
Když se systém nebo antivirus pokusil přečíst infikovaný sektor, zkontrolovat soubor nebo zobrazit obsah paměti, virus zásah zachytil a podstrčil falešná, „čistá“ data. Uživatel i kontrolní nástroje tak viděly zdravý stav systému, i když byl disk ve skutečnosti infikovaný.
Stealth viry často přežívaly i „teplý restart“ (Ctrl+Alt+Del), skrývaly změny velikosti souborů a maskovaly vlastní rezidentní část v paměti. Z hlediska uživatele šlo o nejzrádnější typ infekce. Počítač fungoval normálně, žádné viditelné příznaky se neobjevovaly.
Makroviry
V polovině 90. let došlo k zásadnímu zlomu. Do té doby byly viry vázány především na spustitelné soubory (.EXE, .COM). To se změnilo s masovým rozšířením Windows 95 a kancelářského balíku Microsoft Office.
Virus Concept (1994/1995) byl prvním masově rozšířeným makrovirem v historii. Neinfikoval programy, ale dokumenty MS Word. Zneužíval makrojazyk VBA (Visual Basic for Applications), který byl určen k automatizaci práce.
Tato změna byla revoluční. Dokumenty byly považovány za bezpečná data. Běžně se sdílely e-mailem nebo na disketách. Stačilo soubor otevřít a virus se spustil. Makroviry zásadně rozšířily útočný prostor.
Vyvrcholením této éry byl virus Melissa (1999), který kombinoval makrovirus s funkcemi internetového červa a automaticky se rozesílal na prvních 50 kontaktů v adresáři MS Outlook, čímž zahltil e-mailové servery korporací po celém světě. Od tohoto okamžiku už nebylo možné považovat žádný typ souboru za automaticky bezpečný.
Von Neumannova teorie a počátek samoreplikace
Ještě dříve, než vznikl první skutečný počítačový virus, existoval jeho teoretický základ. V roce 1949 představil matematik John von Neumann sérii přednášek o tzv. samoreplikujících automatech. Von Neumann ukázal, že program může obsahovat instrukce k vytvoření vlastní kopie. Tím položil základní myšlenku, která dnes stojí za viry, červy i dalšími typy malwaru. Ačkoliv tehdy nešlo o škodlivý kód, princip byl jasný: replikace není výsadou biologického života.

Tato teorie byla publikována až posmrtně v díle Theory of Self-Reproducing Automata v roce 1966. Ačkoliv Von Neumann ve svých textech neužíval termín „virus“, jeho popis automatů, které konzumují zdroje hostitelského prostředí k vytvoření své funkční kopie, je přesnou a nadčasovou definicí toho, co dnes klasifikujeme jako malware. Význam teorie se ale naplno projevil o desítky let později – když se počítače staly dostatečně rozšířené.
Creeper a Reaper: První konflikt v kyberprostoru
První krok od teorie k praxi nastal v roce 1971 v síti ARPANET, vojenského a akademického předchůdce dnešního internetu. Programátor Bob Thomas ze společnosti BBN Technologies (Bolt, Beranek and Newman) vytvořil experimentální program Creeper, který se dokázal přesouvat mezi počítači DEC PDP-10 běžícími na operačním systému TENEX. Creeper se v síti nešířil způsobem, který by síť zahltil. Spíše „skákal“ z jednoho uzlu na druhý, přičemž na předchozím stroji svou kopii smazal. Pozdější verze upravená Rayem Tomlinsonem se začala replikovat (zanechávala kopii), čímž se přiblížila tomu, co dnes označujeme jako počítačového červa.
Creeper nebyl destruktivní. Neškodil datům, nekradl informace. Jeho jediným projevem byla zpráva, která se objevila na dálnopisu či terminálu infikovaného stroje a která se stala legendou:

Tato zpráva nebyla výhružkou, ale hravou intelektuální výzvou. Tato výzva inspirovala dalšího programátora, Raye Tomlinsona, k vytvoření programu Reaper. Jeho úkolem bylo jednoduché: najít Creepera a odstranit ho. Jednalo se o autonomní program, jehož jediným účelem bylo cestovat sítí ARPANET, vyhledávat instance programu Creeper a mazat je. Vznikl tak první historický souboj mezi virem a „antivirem“.
Ray Tomlinson je mimochodem známý i tím, že patřil mezi průkopníky e-mailu a prosadil zavináč (@) v adresách. A taky byl kolega Boba Thomase.Tento moment představuje historický milník: první případ interakce mezi dvěma autonomními programy v síťovém prostředí. Tato interakce přímo inspirovala vznik programátorské hry Core War v roce 1984, ačkoli ideově navazovala na hru Darwin z Bell Labs (60. léta). V této hře spolu v izolovaném paměťovém prostoru soupeří programy o to, který dokáže přepsat instrukce toho druhého a přežít.
ANIMAL a Pervade: Neúmyslná distribuce a sociální inženýrství
V roce 1975 vytvořil John Walker jednoduchou hru ANIMAL pro sálové počítače UNIVAC 1100. Šlo o jednoduchou textovou hru typu „hádej zvíře“, která se „učila“ z odpovědí hráčů a rozšiřovala svou databázi. Hra byla mezi uživateli nesmírně populární, ale její distribuce byla v té době zdlouhavá a neefektivní (kopírování na magnetické pásky). Aby se hra snáze šířila, přidal k ní Walker rutinu PERVADE, která ji automaticky kopírovala do dalších adresářů.
Walker neměl žádný zlý úmysl – chtěl jen, aby si hru mohlo zahrát co nejvíce lidí. Přesto tím neúmyslně vytvořil mechanismus, který se později stal základem trojských koní a malwaru: tiché šíření kódus využitím oprávnění uživatele napříč souborovým systémem. Tento incident je také jedním z prvních příkladů toho, jak může být touha uživatelů po zábavě (hra) využita jako vektor šíření – princip, na kterém moderní trojské koně stojí dodnes.
Morrisův červ a první internetová katastrofa
V listopadu 1988 zasáhl tehdejší internet Morrisův červ. Je považován za prvního skutečně ničivého internetového červa v historii. Jeho autorem byl doktorand Robert Tappan Morris na Cornellově univerzitě, který chtěl zjistit, jak velká je síť, ke které měl přístup.
Červ se šířil přes síť ARPANET zneužitím slabých hesel a chyb v unixových službách. Kvůli chybě v návrhu se však červ neustále znovu šířil a zahltil systémy. Výsledkem bylo vyřazení přibližně 10 % tehdejšího internetu. Odhady často uvádějí řádově tisíce strojů – někdy se zmiňuje přibližně 6 000 z tehdejších 60 000. Pro internet roku 1988 to byla katastrofa bez precedentů.
Důsledky byly zásadní:
- vznikl první CERT tým (Computer Emergency Response Team),
- bezpečnost sítí se stala seriózním tématem,
- Morris se stal prvním člověkem odsouzeným podle zákona o počítačových podvodech (Computer Fraud and Abuse Act).
Morrisův červ byl okamžikem, kdy si svět poprvé uvědomil, že síť sama o sobě může být zbraní.
Éra disket a boot sektorů (1981–1991)
S nástupem osobních počítačů (Apple II, Apple Macintosh a IBM PC) v 80. letech se změnilo paradigma. Počítače již nebyly izolovanými ostrovy spravovanými experty v bílých pláštích. Staly se spotřebním zbožím dostupným širší veřejnosti.
Většina tehdejších počítačů neměla pevný disk. V první polovině 80. let se většina osobních počítačů spouštěla z diskety. Pevné disky se začaly masověji prosazovat až u pozdějších generací. Disketa tak byla nejen hlavním médiem pro přenos dat, ale i prvním kódem, který se při startu počítače vykonal. Virus se v boot sektoru spustí dříve než operační systém, což výrazně ztěžuje jeho odstranění. Tato éra, často označovaná jako „sneakernet“ (protože přenos dat vyžadoval fyzický pohyb uživatele v teniskách mezi počítači), přinesla první skutečné epidemie.

Vtip z 90. let: Víte, jak se množí počítačové viry? No přece pučením. „Pučíš“ si disketu a máš ho! 😊Elk Cloner, první virus „v divočině“
Prvním virem, který se prokazatelně rozšířil mimo kontrolované laboratorní prostředí na osobních počítačích, byl Elk Cloner. Byl napsaný v roce 1982 tehdy patnáctiletým studentem Richardem Skrentou pro systém Apple II. Skrenta byl známý svými žertíky se softwarem, kdy upravoval diskety tak, aby se po spuštění hry počítač vypnul nebo zobrazil chybovou hlášku. Elk Cloner byl jeho mistrovským dílem.
Technický mechanismus Elk Cloneru byl elegantní a stanovil standard pro budoucí boot sektorové viry. Virus se usadil v boot sektoru diskety. U Apple II šlo o oblast disku, ze které se načítal systém – funkčně obdobu pozdějšího boot sektoru.Jakmile byla infikovaná disketa vložena do počítače a systém z ní nastartoval, virus se zkopíroval do paměti RAM. Odtud pak sledoval diskové operace a infikoval každou čistou disketu, která byla do mechaniky vložena (například za účelem uložení dat). Díky absenci ochrany paměti a bezpečnostních mechanismů se v tehdejším systému Apple II virus šířil extrémně snadno a nepozorovaně.
Skrenta vytvořil virus jako žert, nikoliv jako destruktivní nástroj. Při každém padesátém spuštění infikované diskety se na obrazovce objevila báseň, která demonstrovala osobnost programu a jeho schopnost infiltrace:
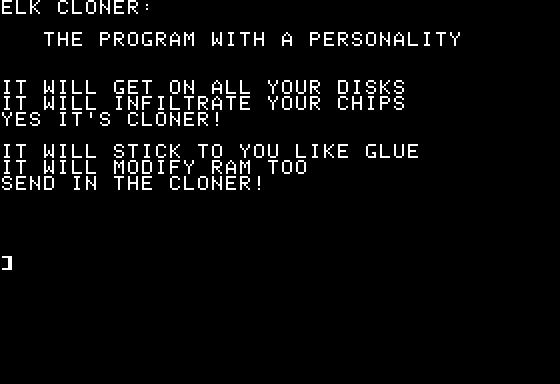
Jde o jednu z prvních „básní“, které kdy napsal počítačový virus. Elk Cloner prokázal, že software se může šířit bez vědomí uživatele a že osobní počítače jsou zranitelné vůči samo replikujícímu se kódu.
První virus pro Apple Macintosh
Ani novější platforma Apple Macintosh se této éře nevyhnula. Prvním známým virem pro počítače Apple Macintosh byl MacMag (1987), známý také jako Peace virus. Virus se šířil přes diskety a po aktivaci zobrazoval mírové poselství. Technicky však byl neškodný. Ukázal, že žádná platforma není imunní vůči virům. Krátce poté se objevily další viry, které se již šířily agresivněji, například nVIR.

Zatímco viry na platformě Apple zůstávaly spíše lokálním fenoménem, skutečný globální problém přišel s masovým rozšířením IBM PC.
Brain – experiment, který zaskočil své tvůrce
Skutečný zlom pro dominantní platformu IBM PC přišel okolo 19. ledna 1986 s virem Brain (označovaným jako Brain.A) – prvním široce rozšířeným PC virem v historii. Některé dobové odhady naznačují, že v letech 1986 až 1989 mohl Brain zasáhnout desítky tisíc, možná až kolem 100 000 počítačů. Je ironií osudu, že první globální IBM PC virus nevznikl v technologických centrech Silicon Valley, v tajných laboratořích KGB, ani v univerzitních kampusech MIT. Vznikl v rozvojovém Pákistánu, v horkém a prašném městě Láhaur, které se stalo legendárním bodem v historii kybernetické bezpečnosti.
Jeho příběh je fascinující ukázkou toho, jak se v počátcích výpočetní techniky střetával technický experiment s nepředvídanými důsledky a jak tenká tehdy byla hranice mezi výzkumem a bezpečnostním incidentem.
Virus vytvořili bratři Basit Farooq Alvi a Amjad Farooq Alvi ve městě Láhaur v Pákistánu. Provozovali firmu zabývající se vývojem a prodejem softwaru (včetně lékařských aplikací). Běžné historické prameny a učebnice často redukují motivaci bratrů Alviových na prostou ochranu svého lékařského softwaru proti pirátství. Tato interpretace je dnes považována za zjednodušující. Objevila se až zpětně a neodpovídá technické analýze ani výpovědím autorů.

Podle jejich vlastních slov šlo o technický experiment a chtěli prozkoumat bezpečnostní slabiny operačního systému MS-DOS, porovnat jeho chování s tehdejšími unixovými systémy a sledovat, jak se kód šíří mezi disketami v reálném světě.
Zásadním a méně známým motivačním faktorem byla jejich hluboká frustrace a despekt k nově nastupujícímu operačnímu systému PC-DOS (MS-DOS) od společnosti Microsoft. Bratři, kteří vyrostli na robustnosti, stabilitě a bezpečnostních mechanismech mainframů a multi-uživatelského systému UNIX, považovali příchod PC-DOS v roce 1985 za technologický regres. V jejich očích byl PC-DOS systémem naivním, nezabezpečeným a zranitelným. Vytvoření viru Brain bylo tedy formou technologického protestu a demonstrace.
Na prvotních úvahách se už od roku 1984 podílelo více lidí z jejich okolí. V analýzách se objevuje i starší/odlišná varianta označovaná jako Ashar. O tom, zda šlo o samostatného autora nebo jen o rané označení varianty, se zdroje rozcházejí – jisté je, že šlo o příbuzný kód, ze stejné rodiny. V některých zmínkách se uvádí, že název rané verze mohl odkazovat na jejich spolužáka Ashara Nisara. První finální verze se objevila v lednu 1986, ale různé varianty a úpravy kolovaly ještě dlouho poté.
Brain byl boot sektorový virus. To znamená, že se schoval do části diskety, která se čte při startu počítače. Jakmile jste spustili PC z infikované diskety, virus se nahrál do paměti a při práci s dalšími disketami se snažil infikovat i je. Neanalyzoval obsah diskety, nekontroloval přítomnost žádného konkrétního softwaru a nerozlišoval legální či nelegální kopie. Pro uživatele měl Brain typicky tři „nenápadné“ dopady:
- občasné zpomalení práce s disketou,
- malé zmenšení dostupné paměti,
- změna popisku diskety na text typu „(c) Brain“ (u rané verze „(c) ashar“).
A teď technicky zajímavý detail, který stojí za jednu větu i v popularizaci: Brain patří mezi rané „stealth“ viry. Pokud se někdo pokusil přímo přečíst infikovaný boot sektor, virus uměl podstrčit uloženou „čistou“ kopii, aby vypadal neškodně. V principu „když se na mě díváš, ukazuju ti něco jiného.“
Z dnešního pohledu zcela neuvěřitelným prvkem byla otevřenost autorů. Do kódu boot sektoru vložili zprávu obsahující jejich jména, název firmy, adresu a telefonní čísla, včetně textu:
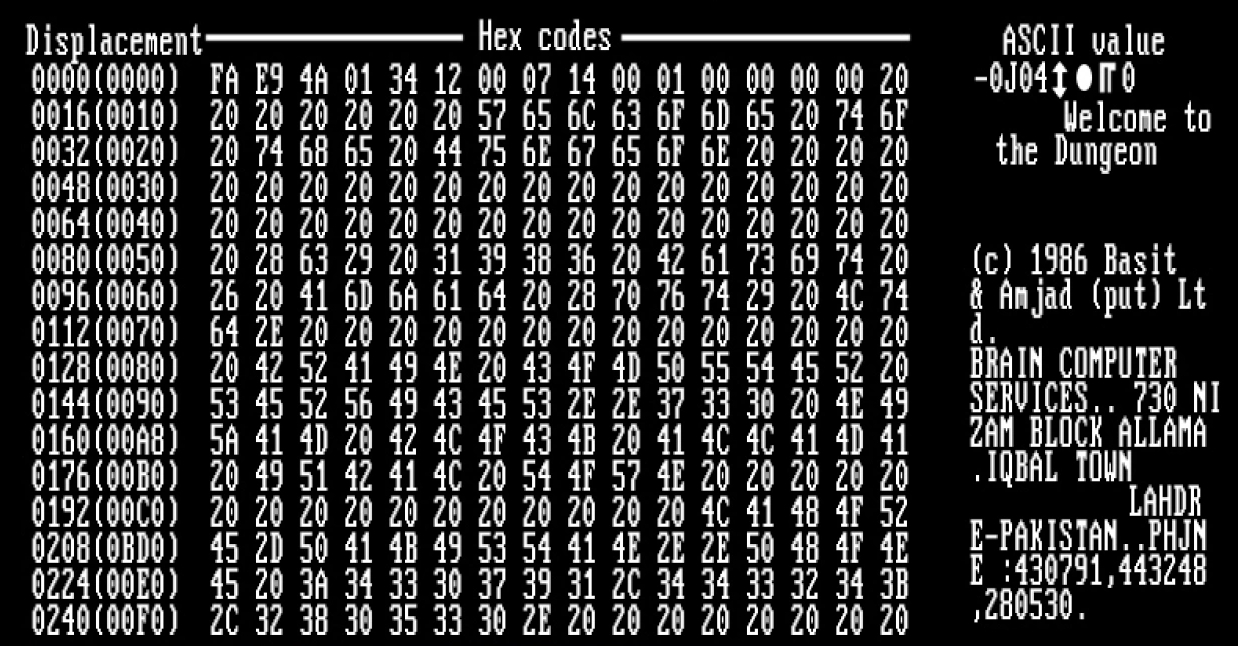
Autoři viru Brain nepovažovali svůj program za destruktivní malware a necítili potřebu skrývat svou identitu. Kontakt měl sloužit spíše jako zpětná vazba – způsob, jak zjistit, kam se experimentální kód dostal. Jakmile se však virus rozšířil mimo Pákistán, především prostřednictvím studentů a univerzit v USA a Evropě, začaly bratřím Alviovým zvonit telefony.
Ironií celé epizody je, že se bratři Alviovi zároveň stali jedněmi z prvních „antivirových techniků“. Nabízeli pomoc s odstraněním viru a po telefonu nebo osobně radili, jak infikované diskety vyčistit a zbavit se tak nadobro jejich experimentu.
První telefonát z „infikovaného světa“
První hovor přišel v zimě pozdě v noci. Volala novinářka pracující pro univerzitní časopis v Miami na Floridě. Chtěla se dozvědět více o zlomyslném počítačovém programu, který přiváděl jejich studenty k šílenství. Autoři byli šokováni, že se experiment dostal tak daleko, a globální dopad vůbec neočekávali.
Překvapivé je, že navzdory mezinárodnímu rozšíření autoři nedostali žádné výhrůžky, nebyli žalováni a nečelili žádným právním krokům. V dnešním světě kyberkriminality je taková situace prakticky nepředstavitelná. Brain tak nelze chápat jako úmyslný útok ani jako ochranný mechanismus. Šlo o technický experiment v době, kdy pojem „malware“ teprve vznikal – experiment, který neplánovaně otevřel celou éru počítačových virů.
Mezi lidmi, kteří byli novou třídou počítačových virů fascinováni, byl i softwarový inženýr John McAfee. V druhé polovině 80. let začal viry systematicky studovat a vyvíjet nástroje k jejich detekci a odstranění. Jeho jméno se později stalo symbolem jednoho z prvních široce rozšířených antivirových programů a nástupu celého antivirového průmyslu.
Stoned: Politický aktivismus v kódu
V roce 1987 se objevil virus Stoned, pocházející z Nového Zélandu (konkrétně z Wellington). Šlo o boot sektorový virus, který se stal jedním z nejrozšířenějších své doby a prakticky synonymem „disketové nákazy“ konce 80. let.
Jeho technické chování bylo relativně jednoduché, ale velmi účinné. Po spuštění počítače z infikované diskety se virus nahrál do paměti a při práci s dalšími disketami je postupně infikoval. Samotný payload byl neškodný – s pravděpodobností přibližně 1:8 zobrazoval při startu počítače krátkou ASCII hlášku:
“Your PC is now Stoned!”Řada variant navíc obsahovala text „Legalise Marijuana“, a právě tím se Stoned zapsal do historie jako jeden z prvních příkladů hacktivismu – tedy šíření politického či společenského názoru prostřednictvím škodlivého kódu. Nešlo o útok v moderním slova smyslu, ale o digitální graffiti, které se objevovalo tam, kde ho nikdo nečekal.
Z technického hlediska byl Stoned problematický především svou vytrvalostí. Virus se extrémně obtížně odstraňoval z prostředí škol, kanceláří a institucí. Stačila jediná zapomenutá infikovaná disketa v zásuvce stolu, která byla po týdnech či měsících znovu vložena do počítače, a celý proces nákazy se spustil znovu. Tento jev – dnes bychom řekli opakovaná reinfekce – byl typickým znakem éry disket a důvodem, proč se viry šířily i tam, kde se zdálo, že už byly odstraněny.
Stoned se navíc stal základem celé rodiny dalších virů. Jeho kód byl často kopírován, upravován a rozšiřován, což nakonec vedlo ke vzniku podstatně nebezpečnějších variant – včetně pozdějšího, mediálně nechvalně proslulého viru Michelangelo.
Zlatý věk DOS virů: Kreativita, vizualizace a destrukce (1987–1995)
Konec 80. a začátek 90. let byl pro viry tím, čím je „divoký západ“ pro filmové příběhy. MS-DOS neměl téměř žádné bezpečnostní zábrany a autoři virů si mohli dovolit věci, které by dnes neprošly ani omylem. Archivy The Malware Museum uchovávají vzpomínky na tuto éru, kdy viry byly často viditelné a slyšitelné. Někdy byly „jen recese“, ale postupně se z nich stala reálná hrozba.
Když viry začaly být vidět a slyšet
Cascade (1987)
Byl virus, který lidem poprvé ukázal, že „něco je špatně“ i bez antiviru. Byl to parasitárnívirus infikující.COM soubory a v určitém okamžiku (často vázané na datum po 26. listopadu 1988 nebo po 28. prosinci 1988) spustil ikonický efekt: písmena na obrazovce začala „padat“ na dno obrazovky a hromadit se tam jako hromada smetí nebo listí. V Německu proto dostal přezdívku Herbstlaub. Zajímavé je, že už tehdy používal šifrování k maskování svého těla (typicky jednoduché), aby ztížil detekci.

Tento efekt byl tak přesvědčivý a technicky precizní (včetně zvukového efektu při dopadu písmen), že mnoho uživatelů věřilo v hardwarovou závadu grafické karty nebo monitoru. Reakce na virus Cascade byla tak silná, že v řadě firem to spustilo interní paniku a tlak na první antivirová řešení. Tím se potvrdilo, že viry se staly jednou z hlavních hrozeb.
https://archive.org/details/CASCARE.COM
Yankee Doodle (1989)
Vsadil na zvuk. Tento virus infikoval soubory.COM a.EXE. Jeho nejvýraznějším projevem bylo, že v 17:00 hodin (přesněji několik sekund před pátou hodinou odpolední) začal hrát melodii „Yankee Doodle“ na interním PC speakeru. Často je uváděn jako bulharský virus spojený s autorem označovaným iniciálami TP. Existovalo mnoho variant (např. Yankee Doodle.TP-44). Virus kromě hudební produkce neměl destruktivní payload v smyslu mazání dat, ale jeho přítomnost byla díky zvuku okamžitě rozpoznatelná a často způsobovala paniku nebo pobavení v kancelářích a učebnách.
A pak tu byly čistě „vizuální kousky“.
Ambulance (1990)
Tento virus byl známý svým komickým efektem. V náhodných intervalech se po spodním okraji obrazovky projela ASCII grafika sanitky, doprovázená zvukem sirény z PC speakeru (https://archive.org/details/malware_AMBULANC.COM). Nezpůsoboval škody, šlo o čistý vizuální žert.

Ping Pong (1988)
Tento boot sektorový virus (také známý jako Italian) vytvořil na obrazovce efekt poskakujícího míčku, který se odrážel od okrajů obrazovky a „rozbíjel“ text, podobně jako ve hře Arkanoid nebo Pong (https://www.youtube.com/watch?v=-XYgaJZOer8). Pokud se míček trefil do znaku, znak zmizel nebo se změnil. Virus byl extrémně rozšířený díky své schopnosti infikovat diskety.
Walker (1992)
Tento virus zobrazoval propracovanou animaci starého muže, který přecházel přes obrazovku zleva doprava (grafika byla údajně převzata ze hry Bad Street Brawler). Během procházky muže byla práce na počítači přerušena, což uživatele nutilo čekat, až „chodec“ opustí obrazovku. Virus také obsahoval textovou zprávu:
WALKER V1.00 – This absolutely harmless and self destructive program is written by UJHPTTLZ in the city of Istanbul, 1992.
Susenka (Dejmi) (1993)
Tento český souborový virus pro MS-DOS je typickým příkladem „hravých“ virů z počátku 90. let. Napadal spustitelné soubory .COM a po zavedení do paměti občas přerušil práci uživatele textovou výzvou:
„Dej mi susenku“
Po zadání slova susenka a potvrzení klávesou Enter bylo možné pokračovat v práci. Virus tak kombinoval technickou infekci s interaktivním a humorným prvkem, který byl pro domácí scénu typický. Vedle této „recesivní“ části měl však i destruktivní logiku – pokud byl 14. den v měsíci a zároveň pátek, pokusil se přepsat MBR (Master Boot Record) pevného disku, čímž mohl znemožnit start systému. Susenka patří k nejznámějším českým virům své doby a je dokladem toho, že lokální virová scéna kombinovala technické znalosti s osobitým stylem a jazykovou lokalizací.
Když se z recese stala hrozba
Jerusalem (1987)
Bývá spojován s „pátkem třináctého“ a patří mezi první opravdu destruktivní souborové viry pro MS-DOS. V běžném režimu se šířil jako paměťově rezidentní souborový virus (infikoval .COM a .EXE). Jenže v pátky třináctého měl destruktivní vlastnost: mazal programy, které se ten den spouštěly. A tím definitivně posunul viry z kategorie „kuriozita“ do kategorie „průšvih“.
Michelangelo (1991)
Ukázal, jak obrovskou roli hrají média. Stal se prvním virem, který vyvolal masovou globální mediální hysterii. Jednalo se o evoluci viru Stoned. Autor zkopíroval kód Stoned a upravil jej tak, aby byl destruktivnější. Michelangelo byl časovanou bombou: v systému zůstával v klidu a nepozorovaně se šířil po celý rok. Aktivoval se pouze jediný den v roce – 6. března, v den výročí narození renesančního umělce Michelangela. V ten den dokázal přepsat první stovky sektorů disku nulami, což vedlo k okamžité a často nevratné ztrátě dat a nemožnosti nabootovat systém. Hlavní „výbuch“ ale způsobil strach. V roce 1992 se objevily katastrofické predikce o milionech postižených počítačů (odhady hovořily až o 5 milionech). Reálný dopad byl menší, ale veřejné vnímání virů se změnilo navždy.
To vedlo k masivnímu nákupu antivirového softwaru a zvýšení povědomí veřejnosti. Přestože reálný dopad byl menší (odhaduje se desítky tisíc infikovaných počítačů), Michelangelo navždy změnil vnímání virů z „technické kuriozity pro nadšence“na „globální hrozbu pro každého“. Michelangelo se stal prvním virem, který se dostal do hlavních zpráv světových televizí.
Když se z uživatele stal rukojmí
AIDS Trojan / PC Cyborg (1989)
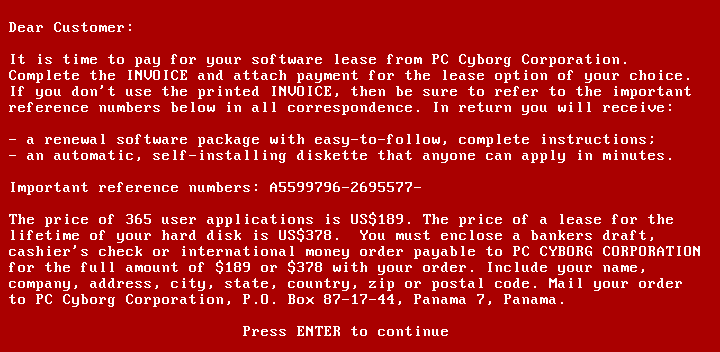
Je považovaný za první ransomware. Autorem byl biolog Joseph Popp, který rozeslal diskety účastníkům konference o AIDS. Po určité době program zašifroval názvy souborů na disku, zablokoval přístup k datům a požadoval zaplacení 189 dolarů zaslaných poštou na adresu v Panamě. Princip byl jasný i v roce 1989: „zaplať, nebo se ke svým datům nedostaneš“. Tento trojan předběhl svou dobu o desítky let a stal se přímým předchůdcem dnešního ransomwaru.
One_Half (1994)
Je pro střední Evropu legenda, původem ze Slovenska (někdy označován jako „Slovak Bomber“ nebo „Košický mor“). Jednalo se o polymorfní multipartitní virus, který byl noční můrou antivirových společností i uživatelů. Virus postupně šifroval disk „od konce“, ale za běhu data zase dešifroval, takže si uživatel dlouho ničeho nevšiml. Past přišla ve chvíli, kdy se někdo pokusil virus odstranit bez správného postupu. Data mohla zůstat zašifrovaná.
Problém nastal při pokusu o odstranění viru – pokud byl virus smazán, uživatel ztratil dešifrovací klíč a data zůstala zašifrována navždy. Uživatel se tak stal rukojmím viru, protože bez rezidentní části viru nebylo možné data dešifrovat a číst svá vlastní data. Virus oznamoval svou přítomnost zprávou, která se zobrazila, když virus zašifroval polovinu disku:
Dis is one half.
Press any key to continue…
Casino (1991)
Ukazuje psychologii v praxi. Hrál s uživatelem „automat“ o data. Zkopíroval FAT tabulku do paměti a poté ji na disku smazal. Následně donutil uživatele hrát hru na výherním automatu (Slot Machine). Pokud uživatel vyhrál (získal symboly tří „£“ nebo „¢“), virus data obnovil. Pokud prohrál, virus se rozloučil a data byla ztracena. Tento virus je extrémním příkladem psychologického nátlaku na uživatele.
Technické milníky
Green Caterpillar (1989)
Jeden z virů, které stavěly především na „show“. Po obrazovce lezla zelená housenka složená z ASCII znaků a postupně „požírala“ text, takže uživatel měl pocit, že se mu počítač rozpadá před očima. Skvělý příklad kreativity autorů v omezeném prostředí DOSu.
Joshi (1990)
Indický virus, který je učebnicovým příkladem tzv. stealth chování – dokázal se schovat tak, aby při kontrole vypadal systém „čistě“. Prakticky to dělal tím, že zachytával některé systémové operace a podstrkoval falešné (nezávadné) odpovědi. Byl také nezvykle odolný – přežil i „teplý restart“ (Ctrl+Alt+Del). Jeho projev byl spíše rozmarný: 5. ledna (v den narozenin autora) zablokoval počítač a vyžadoval zadání přesné fráze „Happy Birthday Joshi“.
Form (1990)
Jeden z nejrozšířenějších boot sektorových virů v Evropě na začátku 90. let, původem ze Švýcarska. Jeho „payload“ byl nenápadný, ale otravný. 18. den v měsíci vydával při každém stisku klávesy hlasitý klapavý zvuk z PC speakeru. V boot sektoru měl i skrytý vzkaz (včetně věty „FORM doesn’t destroy data! Don’t panic!“). Na některých systémech a konfiguracích ale mohl způsobit vážné problémy se startem nebo prací s diskem – typicky kvůli nekompatibilitě starých DOSových boot virů s novějšími způsoby práce s diskem.
Tequila (1991)
Tento virus je považován za milník v oblasti polymorfismu a metamorfismu. Tequila se dokázal „maskovat“ tím, že při každém šíření měnil svůj vlastní kód, takže antivir nemohl spoléhat jen na jednoduché rozpoznání podle stejného „otisku“ (signatury). Kromě toho měl i výrazný vizuální efekt – dokázal zobrazit fraktál (Mandelbrotovu množinu).
Pieck (1994)
Zajímavý polský virus se „sebevražednou“ funkcí a výrazným interaktivním prvkem. Aktivoval se 3. března, zobrazil výzvu „Podaj haslo?“ a reagoval na to, co uživatel zadal. Při správném hesle „PIECK“ zobrazil pozdrav, a při speciálním příkazu „kaczor“ (kačer) se sám „uklidil“ – provedl dezinfekci a oznámil „Zrobione“ (Hotovo). Tato interaktivita naznačuje, že autor mohl virus zamýšlet spíše jako hru nebo experiment než jako čistě destruktivní nástroj.
V druhé části dokončíme éru počítačových virů na začátku milénia a konečně si vysvětlíme, co vlastně znamená pojem „Nemocnice na okraji disku“, který jsem záměrně vložil do nadpisu. Hlavně si ale povíme o tom, co se v 80. a 90. letech minulého stolení dělo u nás – v Česko-Slovensku. Článek je k dispozici na adrese https://www.retrobajty.cz/nemocnice-na-okraji-disku-aneb-strucna-historie-pocitacovych-viru-cast-ii. Tak čtěte, vzpomínejte a přidejte do komentáře nějaký vlastní zážitek.
Vizuální ukázky
Malware Museum: https://archive.org/details/malwaremuseum
DOS viry – YouTube: https://www.youtube.com/results?search_query=dos+computer+virus
AVG 5.0 Virus Demo Payloads: https://www.youtube.com/watch?v=1Exacz6aEBQ
Další ukázky virů: https://www.espaciobyte.org/virus-attack